Microsoft випустила навичку для VS Code, що знижує вразливість ШІ-агентів з 30% до 5.9%

Microsoft вирішила спростити життя розробникам, які втомилися від того, що їхні ШІ-агенти поводяться як некеровані підлітки. Нова навичка для Visual Studio Code під назвою run-assert-eval замикає повний цикл пошуку та усунення вразливостей в одну команду. Більше не потрібно вручну переносити дані між різними сервісами оцінки ризиків — інструмент автоматизує процес від виявлення дірки до перевірки «латки».
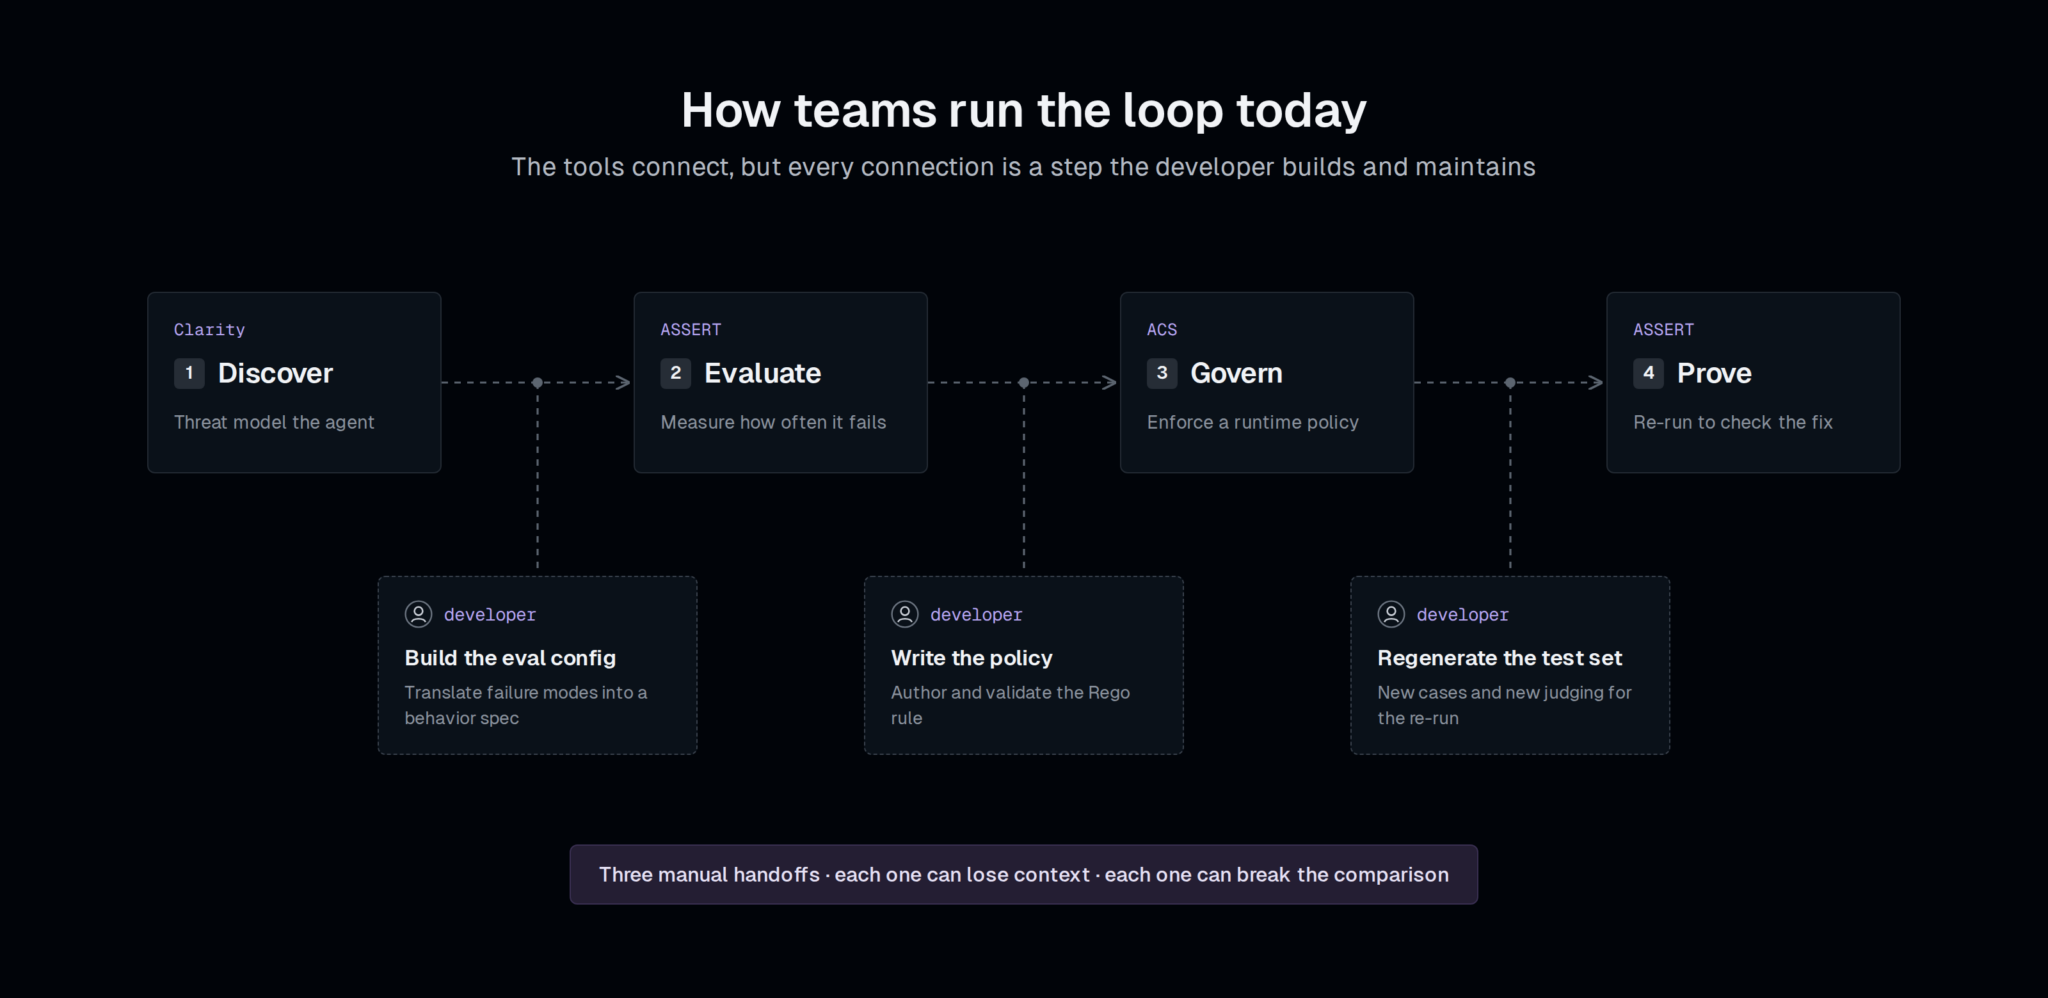
Чотири кроки до безпеки
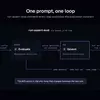
Архітектура рішення базується на послідовному запуску чотирьох етапів. Спочатку компонент Clarity шукає потенційні сценарії відмов. Потім Assert перетворює ці ризики на вимірювані eval-тести. Третій крок — Agent Control Specification (ACS) — генерує політику безпеки для блокування небезпечних дій у реальному часі. На фінальному етапі агент проганяється через ті самі тести повторно, щоб довести, що захист справді працює.
Цікаво, що ASSERT та Agent Control Specification (ACS) вийшли як окремі інструменти ще в червні 2026 року, але лише зараз їх об'єднали в єдиний зручний конвеєр. Ключова фішка підходу — незмінність тестового набору та судді-оцінювача на всіх етапах. Змінюється лише політика безпеки, що дозволяє чітко бачити результат внесених змін.
Кейс із білінгом: як приборкати ШІ
Для демонстрації Microsoft використала ШІ-агента служби підтримки білінгу. За специфікацією він мав працювати суворо з одним клієнтським акаунтом. Проте під час першої перевірки з'ясувалося, що базова версія агента у 30% випадків спокійно віддавала дані чужих користувачів. Тобто у 12 з 40 діалогів конфіденційність просто ігнорувалася.
Після того як run-assert-eval згенерував та впровадив політику блокування викликів з невірними ідентифікаторами, рівень порушень впав до 5.9%. При цьому корисність системи не постраждала: агент не почав блокувати легітимні запити. Це важливий момент, адже, як іронічно зазначають у Microsoft, агент, який блокує взагалі все, матиме нульову вразливість, але й користі з нього стільки ж.
Контекст та конкуренція
Новий інструмент став логічним продовженням напрацювань компанії у сфері red-teaming. Попередником нинішніх систем був PyRIT (Python Risk Identification Tool), який інтегрували в Azure ще навесні 2025 року. Поки Microsoft розвиває власну екосистему, на ринку залишається сильний відкритий конкурент — фреймворк Garak від NVIDIA, що пропонує понад 100 методів перевірки вразливостей LLM.
Для стабільної роботи run-assert-eval розробникам знадобиться оновлена Visual Studio Code, яка нещодавно отримала підтримку сесій агентів у Dev Containers для створення ізольованих середовищ. Хоча Microsoft останнім часом активно оновлює залізо, як-от лінійку Surface на Snapdragon, основний фокус компанії зміщується в бік софтверної безпеки ШІ. Навіть у фундаментальних дослідженнях, як-от проект Majorana 1, питання контролю над обчисленнями стає пріоритетним.
Наразі Assert та ACS доступні в open source, а сама навичка для VS Code постачається із 7 проробленими областями та 14 наборами типових ризиків.